

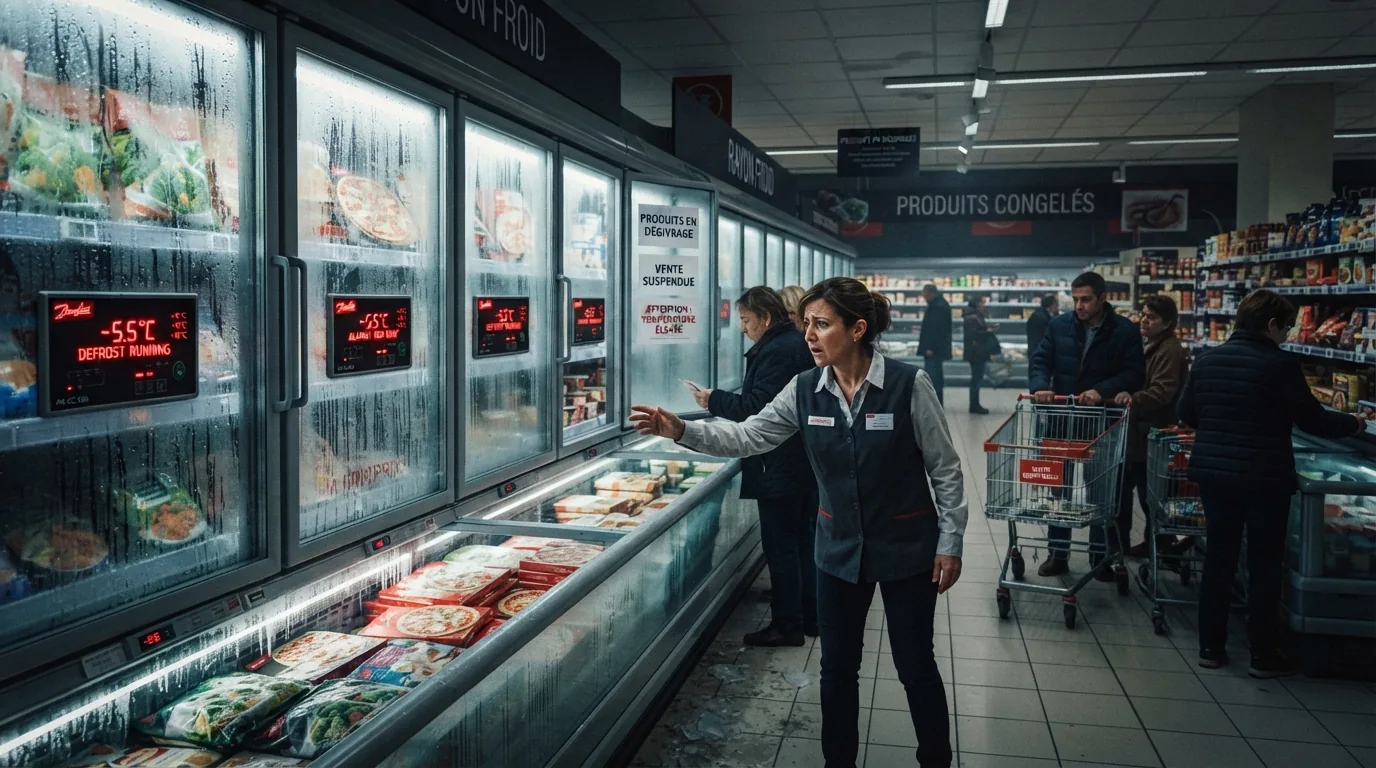
O ciberataque, que começou no domingo à noite, permitiu aos atacantes assumir o controlo do equipamento de refrigeração em centenas de supermercados franceses. Os atacantes alteraram as definições de temperatura e colocaram os sistemas em modo de descongelação contínua, o que levou a um aumento acentuado da temperatura até 50 °C e à deterioração dos produtos.
Foram afetadas grandes cadeias de retalho, incluindo:
- Intermarché
- Netto
- Carrefour
- Coopérative U
Segundo especialistas, versões desatualizadas do software Danfoss foram alvo do ataque, o que permitiu manipular remotamente o funcionamento do equipamento de refrigeração sem intervenção do pessoal.
💶 Milhões de euros em produtos frescos e congelados ficaram em risco. O diretor-geral da Coopérative U, Dominique Schelcher, confirmou o ataque e afirmou que as equipas da empresa, em conjunto com especialistas em refrigeração, estão a envidar todos os esforços para restabelecer o funcionamento normal o mais rapidamente possível, classificando o incidente como sem precedentes e inaceitável.
A Danfoss ainda não fez comentários oficiais; no entanto, anteriormente a empresa Claroty publicou um relatório sobre vulnerabilidades nos controladores Danfoss AK-SM 800A, que permitem interferir nos parâmetros físicos de temperatura.
Detalhes principais:
- as vulnerabilidades foram corrigidas no firmware R4.3.1;
- atualmente, a Danfoss está a adotar medidas adicionais para neutralizar as consequências do ataque.